Revolut отдал данные клиентов по официальному запросу с подлинного домена государственного органа. Технические проверки пройдены, регламент соблюдён — и поэтому этот случай неудобнее всех предыдущих.
Международный эксперт по корпоративным расследованиям и безопасности, полиграфолог
International Member BEPA · 10 мин чтения
Что случилось двенадцатого сентября
Британский финтех Revolut подтвердил, что передал данные своих клиентов посторонним. Не в результате взлома: никто не вскрывал систему, не подбирал пароли и не обходил защиту. Пришёл запрос на выдачу информации — из государственного органа, с настоящего домена ведомства и с действующими учётными данными внутри него. Письмо прошло технические проверки подлинности; формально это была легитимная почта государственного органа.
Сотрудники обработали запрос так, как обрабатывают такие запросы каждый месяц: как штатное взаимодействие с уполномоченным органом. Это обычная для банка процедура, часть комплаенса. Человек, отдавший пакет записей, был уверен, что отвечает государству.
Утекло то, что банк хранит о клиенте для подтверждения личности: паспорта и водительские удостоверения, селфи для верификации, имена, домашние адреса, даты рождения, телефоны и почта, номера счетов, выписки и полная история операций. Деньги клиентов при этом остались на месте — системы банка не пострадали. По сообщениям, злоумышленники выбирали не всех подряд, а наиболее состоятельных клиентов.
Я пересказываю эту историю не ради новости. Ради одной детали, которая делает её, на мой взгляд, самым неудобным случаем за последние годы.
Здесь никто не ошибся.
Шаг назад: когда подделывают лицо
Чтобы стало видно, почему это новый уровень, нужно вспомнить две истории попроще.
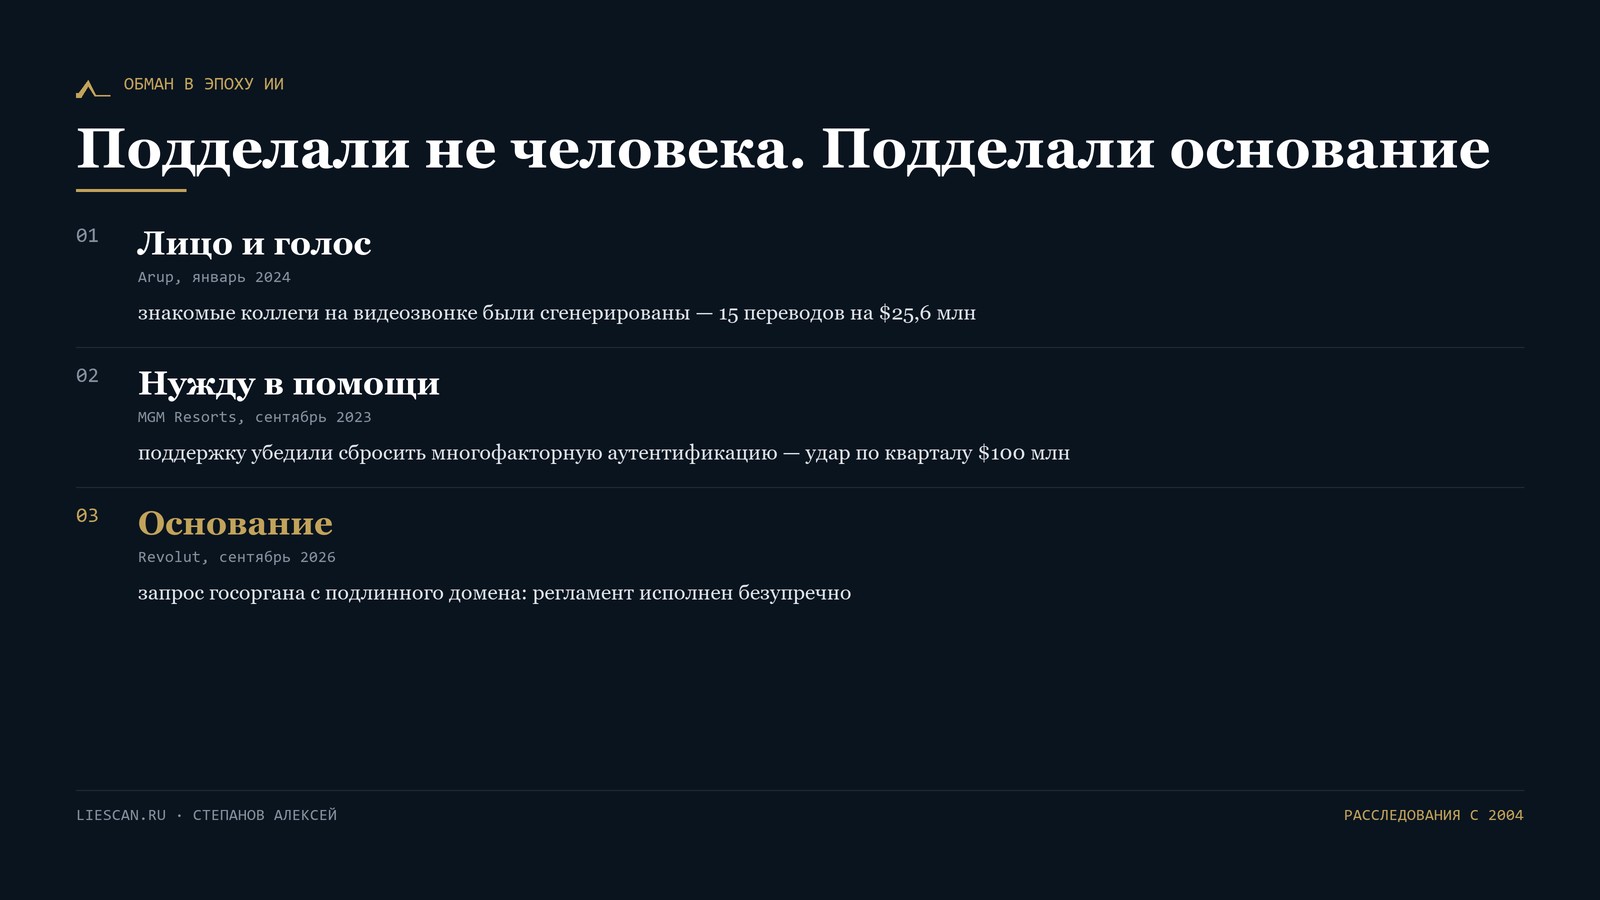
Январь 2024 года, гонконгский офис британской инженерной компании Arup. Сотрудник финансового подразделения получает письмо якобы от финансового директора из Лондона: секретная сделка, перевести нужно срочно.
Он заподозрил подделку. И был прав — письмо действительно было поддельным. На этом шаге ошибается большинство, а он не ошибся.
Дальше его пригласили на видеоконференцию. Там были финансовый директор и ещё несколько коллег — знакомые лица, знакомые голоса, знакомая манера говорить. Сомнения ушли. За один день он сделал пятнадцать переводов на пять счетов, на общую сумму двадцать пять миллионов шестьсот тысяч долларов.
Все, кого он видел на том звонке, были сгенерированы. Материал для этого не пришлось добывать: его собрали из записей, которые компания сама выложила в интернет, — выступления, интервью, вебинары.
Здесь подделали лицо и голос. Не сработало человеческое восприятие — та самая последняя инстанция, на которую мы привыкли опираться: написать может кто угодно, а вот увидеть человека и поговорить с ним — это и есть проверка. Больше нет.
Ступень вторая: когда подделывают нужду в помощи
Сентябрь 2023 года, MGM Resorts. Атака началась с телефонного разговора: злоумышленники убедили службу поддержки сбросить многофакторную аутентификацию пользователя. Дальше — доступ к инфраструктуре, остановленные игровые автоматы, неработающие ключи от номеров, недоступное бронирование. Заявленный удар по результатам квартала — сто миллионов долларов.
Взлома в привычном смысле здесь тоже не было. Был разговор с человеком, который делал свою работу: помогал сотруднику восстановить доступ.
Здесь подделали нужду в помощи. И не сработало то, за что сотрудников обычно хвалят, — готовность помочь. Самое уязвимое место компании часто находится там, где людей учили быть отзывчивыми: поддержка, секретариат, бухгалтерия, кадры.
И третья ступень
Теперь вернёмся к Revolut и поставим три случая рядом.
Три публичных случая: что именно подделывали и что при этом не сработало
В Arup человек ошибся вопреки инструкции: поддался срочности и секретности. В MGM человек хотел помочь. А в Revolut человек исполнил инструкцию. Пришёл официальный запрос от государственного органа, с подлинного домена, с действующими учётными данными, все технические проверки пройдены — он выдал данные, как выдают их десятки раз в год. По регламенту он сделал всё правильно, и наказывать его не за что.
Подделали не человека. Подделали основание.
Это и есть та ступень, на которой ломается привычный разговор о защите. Потому что после Arup руководитель обычно думает: «мои бы перезвонили». После Revolut так думать уже не получается — там было кому перезванивать и было что проверять, процедура существовала и была соблюдена. Именно соблюдённая процедура и стала маршрутом.
У хорошего регламента есть свойство, о котором редко говорят вслух. Он экономит время: избавляет сотрудника от необходимости заново думать над каждым типовым случаем. Ровно поэтому он же — удобный вход для того, кто снаружи. Атакующему не нужно уговаривать вашего человека нарушить правила. Достаточно попасть в категорию, где правила предписывают выполнить без вопросов.
Зачем им были эти данные
Стоит отдельно посмотреть, что именно ушло, потому что состав объясняет замысел.
Там нет номеров карт, и деньги клиентов не тронуты. Там паспорт, водительское удостоверение, селфи, которым человек подтверждал, что он — это он, домашний адрес, дата рождения, номер счёта и полная история переводов. Этим нельзя расплатиться. Зато этим можно стать человеком: пройти проверку личности от его имени, позвонить ему и назвать его же последнюю операцию, приехать по адресу. Плюс отбор по размеру состояния — брали не всех, а тех, кто дороже.
Другими словами, утечка такого состава — не финал истории, а подготовка к следующему шагу. И это тот мост, ради которого я вообще рассказываю про лондонский банк в статье, которую читают в Москве. Данные, собранные в одном месте, делают достоверным разговор совсем в другом. Звонок вашему бухгалтеру завтра может опираться на сведения, утёкшие сегодня у кого-то другого.
Почему совет «проверяйте» перестал работать
Про верификацию сейчас говорят все, и советы в целом правильные. Московский проект «Перезвони сам» формулирует их предельно ясно: не вступать в диалог, положить трубку, перезвонить самому — на номер, взятый не у звонившего, а с сайта организации или с обратной стороны карты. Банк России рекомендует то же самое.
Совет рабочий, но у него есть граница, и проходит она ровно там, где лежат деньги компании.
Он рассчитан на звонок от чужого: «из банка», «из полиции», «от оператора». А что делать, когда пишет свой — генеральный, финансовый директор, собственник? Перезвонить «в организацию» невозможно: организация — это вы и есть. И что делать, когда приходит официальный запрос, который выглядит безупречно, как в истории с Revolut?
Дальше сотрудник остаётся один на один с выбором, который со стороны кажется проще, чем изнутри. Это не выбор между «выполнить» и «проверить». Это выбор между «выполнить» и «показать начальству, что я ему не верю». В пятницу вечером, когда сказано «срочно» и «никому не говори». Пока такой выбор остаётся личным делом сотрудника, он будет решаться в пользу исполнения — не потому что люди беспечны, а потому что недоверие к руководителю стоит человеку дороже, чем риск ошибиться.
Что проверять, если подлинность больше не проверяется
Отсюда, как мне кажется, следует главный сдвиг, который стоит зафиксировать.
Раньше вопрос звучал так: кто ко мне обратился, настоящий ли это человек. Сегодня на этот вопрос надёжного ответа нет — воспроизводимо всё: лицо, голос, манера, домен, подпись, служебный бланк. Через год синтез станет чище, и различить на слух не сможет никто, включая меня.
Остаётся другой вопрос: что именно просят сделать и почему именно сейчас. У просьбы, в отличие от отправителя, есть признаки, которые подделать нельзя, потому что они и составляют суть атаки: срочность, требование секретности, отклонение от обычного порядка, давление авторитетом, необходимость обойти привычный шаг. Мошеннику эти признаки нужны — без них схема не работает. Значит, смотреть надо на них, а не на то, насколько убедительно выглядит источник.
Это, к слову, снимает с рядового сотрудника задачу, которую на него сегодня неявно возлагают. Распознавать дипфейки — не его работа и не его способность.
Чего стоит опоздание
Последняя цифра, и она объясняет, почему всё сказанное относится к тому, что происходит до перевода, а не после.
Банк России подвёл итоги 2025 года: мошенники похитили у клиентов банков 29,3 миллиарда рублей — на 6,4 процента больше, чем годом раньше. Количество операций без добровольного согласия выросло почти на треть. Банки вернули клиентам 1,7 миллиарда — это 5,9 процента от похищенного.
Если округлить: возвращается примерно каждый двадцатый рубль.
Вопрос «как вернуть» практически не имеет ответа. Работает только то, что успевает произойти до перевода.
Где в вашей процедуре пауза
У меня нет для вас инструкции — как оформлять регламент, вам скажет ваш юрист, и скажет правильно. Я двадцать с лишним лет сижу напротив людей, которых проверяют после того, как всё уже случилось, и могу сказать только то, что вижу с этой стороны стола.
Разница между компаниями, куда меня зовут дважды, и компаниями, куда зовут один раз, редко проходит по уровню технической защиты. Она проходит по одному признаку: есть ли в их порядке работы место, где сотруднику разрешено остановиться.
Не запрет, не вторая подпись, не дополнительная форма. Просто момент, когда человек может сказать «я перепроверю» — и не должен объяснять, почему усомнился в официальной бумаге или в сообщении директора. И вторая половина того же условия, без которой первая не работает: это право объявлено вслух, а обращение по нему не влечёт последствий, даже если тревога окажется ложной. Достаточно одного случая, когда человеку, остановившему платёж, сказали «ты что, директору не веришь?» — и больше никто не остановится.
Поэтому вопрос, с которым я оставляю читателя, звучит просто. Представьте пятницу, 17:40. Вашему бухгалтеру приходит срочная просьба, оформленная безупречно. Куда она пойдёт с сомнением и что ей за это будет?
Если ответа нет, его стоит придумать до того, как он понадобится.
Как это устроено у других и что обычно ломается — разбираем на отдельной встрече с руководителями и сотрудниками: «Обман в эпоху ИИ».
Источники: сообщения Revolut и публикации CoinDesk, TechCrunch, Infosecurity Magazine, Help Net Security от 12–14 сентября 2026 года; данные по Arup — полиция Гонконга (февраль 2024) и подтверждение компании (май 2024); MGM Resorts — сентябрь 2023; статистика Банка России — обзор операций без добровольного согласия клиентов за 2025 год.
Звоните
Скажем прямо, ответит ли полиграф на ваш вопрос — и что делать, если нет. Конфиденциально.
Степанов Алексей Борисович — полиграфолог, сооснователь LieScan
Мы проводим проверки и корпоративные расследования с 2004 года. Если у вас происходит что-то похожее на описанное выше, обычно имеет смысл сначала просто позвонить и разобраться, нужна ли вообще проверка.